

بلاکچین و دنیای ارزهای دیجیتال با شعار امنیت برای داراییها و تراکنشهای افراد به جهانیان معرفی شدند و به همین دلیل مخاطبان زیادی را جذب کردهاند. با این حال، با وجود تلاشهای مداوم توسعهدهندگان در جهت تامین امنیت بلاکچین، هنوز هم افرادی سودجو سعی دارند با استفاده از انواع حملات به این سیستم آسیب برسانند و از این طریق به سود برسند. حمله سیبیل، حمله ۵۱ درصدی بیت کوین و جدیدترین نوع آن یعنی اکلیپس اتک (Eclipse Attack) از جمله روشهایی هستند که کلاهبرداران و هکرها برای دور زدن قوانین بلاکچین از آنها بهره میبرند. در این مقاله، بهطور ویژه به بررسی حمله خسوف خواهیم پرداخت، آسیبهای ناشی از آن را بررسی کرده و راههای جلوگیری از وقوع این حملات را معرفی خواهیم کرد.
اکلیپس اتک چیست؟
اکلیپس اتک به زبان ساده به حالتی اشاره دارد که یک عامل خارجی مخرب به گرههای بلاکچین نفوذ میکند تا ارتباط همتا به همتا (P2P) شبکه را مختل کرده و به این ترتیب زمینه را برای حملات آتی خود فراهم کند. در حین اجرای حمله اکلیپس، مهاجم تلاش میکند اتصالات ورودی و خروجی کاربر هدف را از گرههای مجاز به نودهای تحت کنترل خود منتقل کند و به این ترتیب، هدف را در محیطی کاملاً جدا از فعالیتهای واقعی شبکه محصور سازد.
حملات اکلیپس شباهتهای زیادی به حملات سیبیل دارند، اما در نهایت با اهداف متفاوتی انجام میشوند. همچنین، این دو نوع حمله بر روی کدهای متفاوتی تمرکز میکنند، در حالی که هدف حملات سیبیل، بیاعتبار کردن پروتکل شبکه است.
Eclipse attack چگونه رخ میدهد؟

ماینرها برای تولید بلاک جدید به تجهیزات خاصی نیاز دارند؛ اما نودهایی که ماینینگ ارز دیجیتال انجام نمیدهند، میتوانند بهراحتی و با محاسبات سریع به فعالیت خود ادامه دهند. این ویژگی در واقع همان چیزی است که به بیتکوین امکان غیرمتمرکز بودن را میدهد و هر فرد میتواند تنها با یک ابزار ساده از شبکه ثبتنام کرده و فعالیت خود را آغاز کند. لازم به ذکر است که گرهها در یک شبکه غیرمتمرکز به دلیل محدودیتهای پهنای باند قادر به اتصال همزمان با تمامی نودهای دیگر نیستند و تنها میتوانند با همسایههای خود ارتباط برقرار نمایند.
در جریان حمله خسوف، مهاجم ابتدا اطمینان حاصل میکند که تمام اتصالات هدف تحت کنترل او است و میتواند گرهها را مدیریت کند. سپس او سعی میکند شبکه را با IP خود پر کرده و نود موردنظر را مورد حمله قرار دهد. معمولاً از یک باتنت یا شبکه فانتوم برای به خطر انداختن یک نود و از کار انداختن آن استفاده میکنند.
در مرحله بعد، زمانی که نودهای هدف نیاز به ریاستارت دارند، مهاجم از این فرصت استفاده کرده و همزمان با قطع اتصال نود از شبکه، اطلاعات نادرست و دلخواه خود را وارد میکند. معمولاً قربانی از اینکه گره قبلاً در معرض خطر قرار گرفته است، بیخبر است.
Eclipse Attack چه آسیبهایی به شبکه وارد میکند؟
زمانی که شبکه مورد حمله قرار میگیرد، مهاجم معمولاً از منابع خود برای گمراه کردن ارتباط P2P استفاده میکند. در این حالت، ضعف ایجادشده در شبکه زمینهساز حملات بیشتری نیز خواهد بود. بهطور کلی، آسیبهای رایج ناشی از اکلیپس اتک عبارتند از:
اختلال در انرژی و تضعیف ماینر
گرهای که مورد حمله قرار میگیرد معمولاً بدون آگاهی از وقایع به فعالیت خود در شبکه ادامه میدهد. ماینرها نیز تحت قوانین پروتکل اقدام به استخراج بلاکها میکنند، اما بلاکهایی که تولید میشوند، به دلیل عدم بازبینی توسط کاربران واقعی، به شبکه اضافه نمیشوند و در واقع میتوان آنها را حذف کرد. این امر موجب هدررفت قدرت پردازشی شبکه و زمان لازم برای محاسبه بلاکهای در معرض خطر میگردد و موجب گمراهی میشود.
علاوه بر این، بسیاری بر این باورند که یک اکلیپس اتک بزرگ میتواند مقدمهای برای اجرای حمله ۵۱ درصدی باشد. هزینه تصرف قدرت هش بیتکوین به حدی زیاد است که حتی مهاجمان حرفهای نیز نمیتوانند با آن مقابله کنند؛ بهویژه زمانی که مهاجم قادر باشد قدرت هش را میان حدود ۱۰ کاربر تقسیم کند تا حمله ۵۱ درصدی را سازماندهی نماید.
حملات Double-spend یا پرداخت دوگانه
زمانی که ارتباط گره یا نود قربانی با شبکه قطع میشود، مهاجم ممکن است تلاش کند تا تراکنشهایی را پذیرفته کند که از ورودی نامتدابل یا همان ورودی تراکنش دیگری که قبلا در شبکه قانونی تأیید شده است، استفاده میکند. نودها اگر بدون تایید، تراکنشها را بپذیرند، در معرض خطر پرداخت دوگانه قرار خواهند گرفت. حتی اگر یک تراکنش در شبکه وجود داشته باشد، به دلیل پراکندگی در بلاک و تعلق آن به بلاکچین، فرستنده میتواند آن را با همان مبلغ به آدرس دیگری ارسال کند. حتی اگر تراکنش جدید کارمزد بالاتری نیز داشته باشد، ماینر دیگری آن را پردازش کرده و به این ترتیب تراکنش اولیه بیاعتبار میشود.
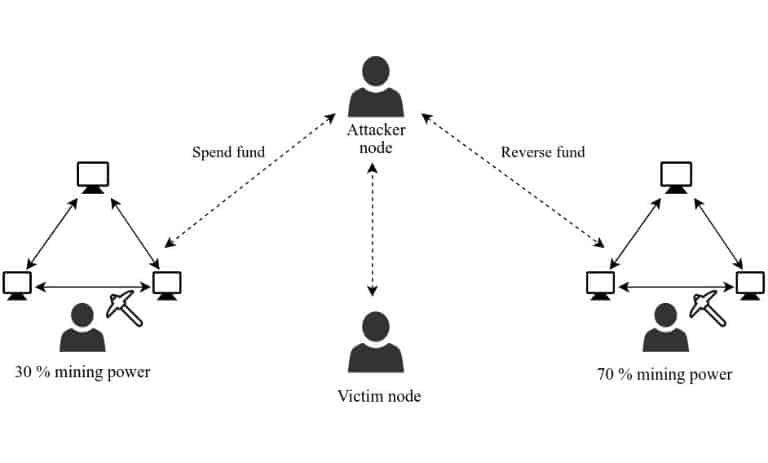
انواع مختلفی از حملات دوگانه وجود دارد که در طول زمان از سوی عوامل مخرب بهکار رفته است. برای مثال، یکی از نمونهها خرج کردن دوباره با وجود تایید نام دارد. این نوع حمله مشابه به پرداخت دوگانه است، اما به تلاش بیشتری نیاز دارد. در این حمله، مهاجم هم مالک تراکنش و هم ماینر را تحت حمله اکلیپس قرار داده و بهنوعی تایید تراکنش را در شبکهای غیر از بلاکچین اصلی که مورد تایید دیگران است، انجام میدهد.
چگونه از اکلیپس اتک جلوگیری کنیم؟
چگونه از اکلیپس اتک جلوگیری کنیم؟
هر مهاجمی که به IPهای کافی دسترسی داشته باشد، قابلیت اجرای حمله خسوف را دارد. به همین علت، یکی از سادهترین اقدامات برای جلوگیری از این حمله، محدود کردن اتصالات ورودی توسط اپراتورهاست؛ این کار به شبکه اجازه میدهد در مورد هر گونه اتصالی که با نودهای دیگر برقرار میشود، آگاهی لازم را داشته باشد. اما اگر همگی از این رویکرد استفاده کنند، ممکن است پیوستن نودهای جدید به شبکه بلاکچین دشوار شود.
با توجه به ماهیت عمومی و متنباز اکثر پروژههای بلاکچین، ارزیابی ساختار زیربنایی هر شبکه به منظور شناسایی عوامل مخرب و نقاط آسیبپذیر کار چندان دشواری نیست. از آنجایی که تأیید و پیادهسازی تغییرات در میانه چرخه حیات شبکه بلاکچین میتواند چالشبرانگیز باشد، بهترین روش برای جلوگیری از اکلیپس اتک در ارزهای دیجیتال، مقاومسازی گرهها از ابتدا در برابر این نوع حملات است. علاوه بر این، رویکردهای دیگری وجود دارند که میتوان برای پیشگیری از این حمله به کار گرفت، از جمله:
انتخاب گره تصادفی (Deterministic node selection)
برای جلوگیری از حمله در شبکههای همتا به همتا، میتوان ترتیبی را اتخاذ کرد که هر نود در هر بار همگامسازی با شبکه، به جای اتصال به یک مجموعه ثابت از گرهها، به مجموعهای تصادفی از گرهها متصل شود. از این طریق، یک توسعهدهنده بلاکچین میتواند به طور قابل توجهی احتمال اتصال یک نود به گرههای تحت کنترل مهاجم را کاهش دهد.
انتخاب گره قطعی (Deterministic node selection)
در این رویکرد، هر بار که آدرسها وارد شبکه میشوند، به اتصالات از پیش تعیینشده با شرایط امنیتی خاص متصل میشوند. با استفاده از اطلاعات شناسایی به جای دادههای غیرمرتبط مانند زمان سنج و در دسترس بودن، شبکه بلاکچین ایمنتر خواهد شد و کمتر در معرض تأثیرات حملات قرار میگیرد. با این حال، در این روش اگر اتصالات را تنها به گرههای خاصی که پیشتر توسط سایر همتایان تأیید شدهاند محدود کنیم، ممکن است شبکه به مشکلات مقیاسپذیری برخورد کند.
افزایش اتصالات گره
افزایش تعداد اتصالات گره به گره در یک شبکه میتواند احتمال اتصال یک نود به کاربر قانونی را بالا ببرد. با این حال، محدودیتهای گره و پهنای باند نیز وجود دارد؛ به این معنا که حداکثر تعداد اتصالاتی که یک شبکه میتواند بدون به خطر انداختن عملکرد خود مدیریت کند، محدود است. این موضوع باعث میشود کارایی این رویکرد به عنوان یک راهحل مستقل برای حملات خسوف محدود شود.
ایجاد محدودیت برای نود جدید
توسعهدهنده بلاکچین میتواند با افزایش هزینه یا سختتر کردن فرآیند ایجاد نودهای جدید در شبکه، کار حملهکنندگان را دشوارتر کند. این رویکرد معمولاً شامل محدود کردن تعداد نودها در هر آدرس IP یا دستگاه میشود. باید توجه داشت که این اقدام دفاعی ممکن است توسط مهاجمی که یک باتنت با دستگاههایی با آدرسهای IP منحصر به فرد دارد، دور زده شود.
اکلیپس اتک؛ رایجترین نوع حمله به بلاکچین
حملات خسوف، که به عنوان Eclipse Attack شناخته میشوند، حملاتی هستند که در سطح شبکههای همتا به همتا و با هدف سوء استفاده صورت میگیرند. این حملات، حتی اگر بهصورت مستقل یا به عنوان پیشزمینهای برای حملات دیگر انجام شوند، میتوانند آسیبهای جدی به شبکه وارد کنند. با وجود اینکه تاکنون اثرات مهمی از این حملات مشاهده نشده، به معنای عدم بروز مشکلات در آینده نیست. بنابراین، بهتر است دولوپرهای بلاکچین هر چه بیشتر تلاش کنند تا حملات را برای مهاجمان دشوار و پرهزینه سازند، و با شناسایی نقاط ضعف شبکه، به پیشگیری از این نوع حملات بپردازند. نظر شما درباره این موضوع چیست؟
اولین دیدگاه را بنویسید و گفتوگو را شروع کنید.