سرعت پیشرفت تکنولوژی بلاکچین آنقدر سریع است که رسیدن به آن دشوار بهنظر میرسد! علیرغم اینکه بهنظر میرسد قطار پیشرفت هرگز متوقف نمیشود و همهچیز جذاب است، اما واقعیت چالشهای امنیتی را نمیتوان نادیده گرفت. هر روز چندین حمله سایبری پیچیده به کاربران و شرکتهای بزرگ صورت میگیرد که کمتر در مورد آنها صحبت میشود. در این مقاله به یکی از این حملات، یعنی حمله APT خواهیم پرداخت؛ با ما در بلاگ فارسی سواپ همراه باشید.
حمله APT چیست؟
حمله APT یا Advanced Persistent Threats (تهدید دائمی پیشرفته) یک نوع حمله سایبری پیچیده و مداوم است، که در آن یک مهاجم ناشناس به شبکهای نفوذ میکند تا دادههای حساسی را سرقت کند. این نوع نفوذ نیازمند دقت و برنامهریزی بالاست تا مهاجم بتواند بدون فاش کردن هویت خود به یک سازمان خاص دسترسی پیدا کند.
اجرای این نوع حمله پیچیدگی و حساسیت بیشتری نسبت به حملات سایبری سنتی دارد و معمولاً توسط یک تیم سازماندهیشده با منابع مالی بالا انجام میشود. اهداف اصلی این نوع حملات شامل:
- جاسوسی سایبری از جمله سرقت مالکیت معنوی یا اطلاعات حساس دولتی
- جرایم مالی به نفع شخصی
- هک برای اهداف سیاسی یا اجتماعی
- تخریب یا تغییر اطلاعات
- گرفتن کنترل کامل از وبسایتها
- دسترسی به ارتباطات حساس یا محرمانه
تاریخچه حمله APT؛ آغاز از سرزمین اژدها
برای نخستین بار، حملات APT در چین انجام شد. این موضوع به سال ۲۰۰۳ بازمیگردد، زمانی که هکرهای چینی کمپین Titan Rain را علیه دولت ایالات متحده آغاز کردند تا اسرار حساس را سرقت کنند.
این مهاجمان بهخصوص دادههای نظامی را هدف قرار داده و چندین حمله APT به سیستمهای دولتی از جمله ناسا و FBI انجام دادند. تحلیلگران امنیتی ارتش آزادیبخش خلق چین را بهعنوان عامل این حملات معرفی کردند، اما این گروه هرگز این ادعا را تأیید نکرد.
حمله APT چگونه انجام میشود؟
حملات APT معمولاً از پنج مرحله تشکیل میشود که تیم هکری بهصورت مرحلهای و با دقت زیاد آنها را عملی میکند.
همهجا طلا یه قیمت نیست
چندکس رو باز کن و ببین چطور با یه بودجه ثابت، بیشترین طلا رو از بهترین پلتفرم میگیری. مقایسه کن تا ضرر نکنی!
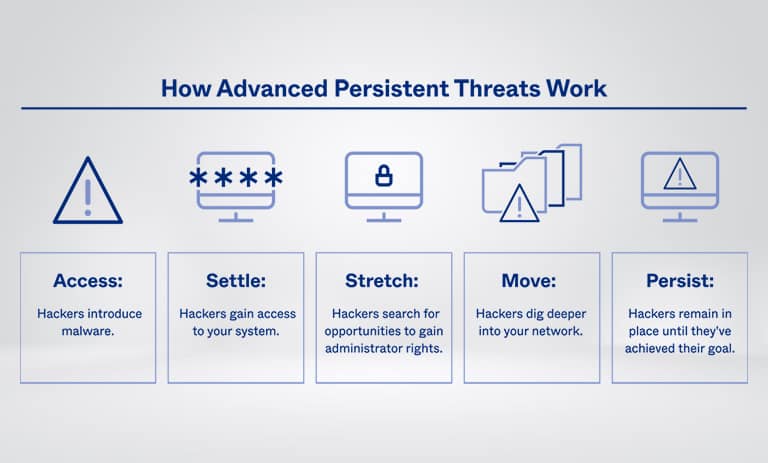
دسترسی اولیه
تیم نفوذ با بهدستآوردن دسترسی به یک شبکه شروع میکند و معمولاً یکی از سه گزینه زیر را انتخاب میکند:
- سیستمهای آنلاین
- شبکهها
- کاربران انسانی
معمولاً هکرها از طریق آپلود فایلهای مخرب، بهرهبرداری از آسیبپذیریهای نرمافزاری، و فیشینگ کارمندان به این سیستمها دسترسی پیدا میکنند. بعد از این دسترسی، تلاش میکنند تا هدف را با نرمافزارهای مخرب آلوده کنند.

نفوذ و استقرار بدافزار
پس از دسترسی اولیه، مهاجمان یک تروجان یا بدافزار را در یک نرمافزار قانونی قرار میدهند و هدفشان این است که از طریق آن به شبکه نفوذ کرده و کنترل آن را بهدست آورند. همچنین آنها سعی میکنند با سیستم فرماندهی خود ارتباط برقرار کنند که این مرحله یکی از نقاط عطف مهم در عملیات است. معمولاً حمله APT از تکنیکهای پیشرفتهای مانند رمزنگاری و پنهانسازی برای مخفیکردن فعالیتهای خود استفاده میکنند.
گسترش دسترسی و حرکات جانبی
بعد از دسترسی اولیه، مهاجمان فرآیند جمعآوری اطلاعات بیشتر در مورد شبکه هدف را آغاز میکنند. آنها معمولاً از حملات brute force استفاده میکنند تا اطلاعات بیشتری کسب کنند و دسترسی به سیستمهای حساستر را فراهم سازند. سپس تونلهایی در سراسر شبکه ایجاد میکنند تا بهراحتی دادهها را به مکانهای انتخابی خود منتقل کنند.
پایهگذاری حمله
سپس هکرها دادهها و داراییهای مورد نظر خود را شناسایی کرده و به یک محل امن در داخل شبکه منتقل میکنند. معمولاً این دادهها رمزگذاری و فشرده میشوند تا از دید کسانی که به آنها دسترسی دارند دور بمانند. این مرحله طول میکشد و در این میان مهاجمان همچنان به سیستمهای حساس آسیب میزنند و دادههای خود را منتقل میکنند.
نفوذ یا آسیبزدن به شبکه
در پایان، مهاجمان آماده میشوند تا دادهها را از سیستم خارج کنند و همزمان حملهای نظیر DDoS انجام میدهند تا تمرکز تیمهای امنیتی را مختل سازند. به این ترتیب دادهها به بهترین شکل از شبکه خارج میشوند و در نهایت شواهد را از بین میبرند.
چنانچه شناسایی نشوند، مهاجمان در شبکه باقی مانده و میتوانند حملات جدیدی را انجام دهند یا این روند را تکرار کنند. از این رو، آنها یک Backdoor بهجا میگذارند که شناسایی آن دشوار است و حتی در صورت بازداشت نیز میتوانند از این طریق دوباره به شبکه نفوذ کنند.
نشانههای حمله APT
هدف از حملات APT در حقیقت نفوذ به شبکه هدف و جستجو برای اطلاعات حساس است. معمولاً پس از انجام موفقیتآمیز هدف، مهاجمان بدون سر و صدا ناپدید میشوند و ردپایی از خود باقی نمیگذارند.
حتی اگر یک حمله APT توسط ماهرترین هکرها هم انجام شود و آنها از ابزارهای پیچیده برای مخفیکردن فعالیتهای خود استفاده کنند، باز هم چند علامت وجود دارد که میتواند نشاندهندهی وقوع این نوع حمله باشد. توجه داشته باشید که دیدن تنها یکی از این نشانهها دلیلی بر وقوع حمله نیست.
ورودهای غیرمنتظره
افزایش ناخواسته ورود به سرورها، بهویژه در ساعات غیر اداری، میتواند نشانهای از یک حمله APT جاری باشد. هکرها معمولاً از اکانتهای سرقتشده کارمندان رده بالا استفاده میکنند. احتمالاً آنها در منطقه زمانی متفاوت از شما حضور دارند و برای جلوگیری از جلب توجه در ساعات شب فعالیت میکنند. بنابراین، ورود کارمندان به سرور در ساعات غیراداری دقت کنید.
سرقت حساب کاربری تنها در حملات APT نیست و هکرها در سایر حملات آنلاین نیز از آن استفاده میکنند. برای آشنایی بیشتر با این روش، مقاله حمله سیبیل را مطالعه کنید.
افزایش تعداد تروجانهای Backdoor
ابزارهای امنیتی پیشرفته قادر به شناسایی و هشدار در مورد افزایش تعداد تروجانهای Backdoor هستند. اگر سیستمهای شما این هشدار را اعلام کردند، ممکن است تحت حمله APT قرار گرفته باشید. مهاجمان این تروجانها را نصب میکنند تا اطمینان حاصل کنند که امکان دسترسی مجدد به شبکه را دارند، حتی اگر اطلاعات حساب تغییر کند.
افزایش ایمیلهای فیشینگ
مهاجمان معمولاً ایمیلهای فیشینگ دقیقاً هدفمند برای مدیران سازمان ارسال میکنند. این ایمیلها، اگر باز شوند، میتواند دسترسی به کامپیوتر یا دادههای مدیر را به آنها بدهد. بنابراین، در سیستم مدیران بهدنبال ایمیلهای فیشینگ باشید که معمولاً شامل پیوندها و پیوستهای مخرب هستند.
انتقال دادهی نامنسجم
بخشی از تاکتیک اصلی حمله APT انتقال دادههای حساسی به مکانی امن در شبکه است. هکرها دادهها را کپی میکنند و تنها در زمان مناسب انتقال میدهند. این انتقال معمولاً بهصورت سرور به سرور، یا شبکه به شبکه انجام میشود. جابهجاییهای نامنظم و بدون توجیه دادهها یکی از مهمترین نشانهها است.
چگونه از حمله APT در امان باشیم؟
چندین روش برای محافظت از خود در برابر تهدیدات Advanced Persistent وجود دارد. در زیر بهترین روشهای پیشگیری ذکر شده است که توصیه میشود بهطور کامل انجام شوند.
آگاهی از حملات فیشینگ
فیشینگ یکی از رایجترین روشهای مهاجمان برای نفوذ به سیستمهاست. با آموزش کارمندان در مورد این حملات و روشهای مقابله با ایمیلهای مخرب میتوان از فیشینگ پیشگیری کرد و سطح آگاهی را افزایش داد.
بهروزرسانی پچهای امنیتی
ایران APT از نقاط ضعف موجود در شبکه برای ورود به سیستم استفاده میکند. با اطمینان از نصب پچهای امنیتی و بهروزرسانی آنها میتوان ریسک قرار گرفتن در معرض این آسیبپذیریها را کاهش داد. همچنین شرکتها میتوانند با نصب ابزارهای امنیتی جدید در برابر حملات سایبری محافظت شوند.
همچنین میتوان با استفاده از رمزنگاری از امنیت اطلاعات افزایش داد تا هکرها بهراحتی نتوانند به آنها دسترسی پیدا کنند. امنیت بلاکچین نیز با استفاده از روشهای مشابه تقویت میشود.
استفاده از کنترل دسترسی قوی
راه دیگر جلوگیری از حملات APT استفاده از اکانتهای سرقتشده است. یک سیستم کنترل دسترسی قوی میتواند از ورود موفقیتآمیز این اکانتها جلوگیری کند. به این معنی که نقاط کلیدی شبکه باید با احراز هویت دو مرحلهای (۲FA) ایمن شود.
کنترل دائمی
یکی دیگر از روشهایی که به سازمانهای حساس توصیه میشود، پیگیری دائمی سیستمها است. در این روش چند نیروی انسانی در طول ۲۴ ساعت دائم شبکه را زیر نظر دارند و هرگونه رفتار مشکوک را گزارش میکنند تا حملات در مراحل اولیه خنثی شوند.
مثالهایی از حمله APT
این نوع حملات معمولاً از نام کشف کننده اول خود نامگذاری میشوند. اما بسیاری از آنها توسط چند محقق کشف شده و نامهای مختلفی دارند. در زیر به برخی از مهمترین این حملات اشاره میشود:
خانواده بدافزار Sykipot APT
این حمله از آسیبپذیریهای Adobe Reader و Acrobat برای نفوذ به سیستمها استفاده میکرد و در سال ۲۰۰۶ شناسایی شد و گفته میشود تا سال ۲۰۱۳ ادامه داشته است. مهاجمان از بدافزار Sykipot بهعنوان ابزاری برای حملات سایبری به سازمانهای آمریکایی و بریتانیایی استفاده کردند. آنها از طریق فیشینگ با ایمیلهای حاوی لینکهای مخرب به سیستمها نفوذ کردند.
عملیات GhostNet
عملیات جاسوسی GhostNet در سال ۲۰۰۹ کشف شد. این حملات از چین انجام شده بود و شامل ایمیلهای فیشینگ حاوی لینکهای مخرب بود. GhostNet بیش از ۱۰۰ کشور را تهدید کرد و تمرکز مهاجمان بر دسترسی به شبکههای دولتی و سفارتخانهها بود تا سیستمها را کنترل کنند. آنها همچنین میتوانستند دوربینها را روشن کرده و فعالیتهای شنود را فعال کنند.
عملیات Stuxnet Worm
این مورد از APT ممکن است برای ایرانیها آشنا باشد زیرا این حمله بر روی برنامه هستهای ایران تمرکز داشت و در سال ۲۰۱۰ شناسایی شد. Stuxnet یکی از پیچیدهترین بدافزارها در تاریخ تکنولوژی به شمار میآید که بر سیستمهای جمعآوری داده و کنترل نظارتی تمرکز داشت و از طریق فلشهای آلوده پخش شد. هیچ کشوری رسماً مسئولیت این بدافزار را برعهده نگرفته است اما شواهد غیررسمی از همکاری ایالات متحده و اسرائیل خبر میدهد.
حمله APT28
حمله APT28 توسط یک گروه روسی به نامهای Fancy Bear، Pawn Storm، Sofacy Group و Sednit انجام شده و در سال ۲۰۱۴ توسط محققان Trend Micro شناسایی شد. هدف این نفوذ مختل کردن سیستمهای نظامی کشورهای رقیب روسیه در جنگ سال ۲۰۱۴ بود. بدین ترتیب به سیستمهای نظامی اوکراین، گرجستان، ناتو و ایالات متحده حمله کردند و خسارت زیادی به دشمنان روسیه وارد کردند.
حمله APT43
APT43 در سال ۲۰۱۸ شناسایی شد و توسط کرهشمالی برای سرقت اطلاعات حساس سایر کشورها انجام میشود. هکرهای کرهشمالی از ارزهای دیجیتال سرقت شده برای خرید زیرساختهای لازم برای انجام حملات خود استفاده میکنند.

حمله APT؛ اصلیترین تهدیدکنندهی اطلاعات محرمانه
حملات Advanced Persistent Threats رویکردی استراتژیک و پنهانی برای سرقت اطلاعات یا داراییها را دنبال میکند و بهشدت خطرناک است. برای محافظت از سرمایهها و اطلاعات، تمامی روشها و تاکتیکها برای جلوگیری از APT را بهکار بگیرید و نسبت به نشانههای حمله آگاه باشید. در دوران همهگیری ویروس کرونا، مهاجمان قصد داشتند با این شیوه اطلاعات محرمانه واکسنها را سرقت کنند.
با رشد و توسعه بلاکچین و آگاهی گرفتن کاربران نسبت به حفاظت از داراییهای خود، میتوان امیدوار بود که دست هکرها از سرمایه مردم کوتاه شود. شما چه تجربیاتی از حملات سایبری دارید؟ منتظر نظرات شما هستیم.